Oplon Secure Access 13.0.0 is out Update →

ARTICOLO BLOG

Oplon Secure Access 13.0 protegge il traffico TLS 1.3

Prestazioni, sicurezza e rapidità operativa

L’era Post-Quantum comincia dalla release 13.

Perché la release 13 è importante

Con la release 13.0.0, Oplon Secure Access negozia di default uno scambio chiavi ibrido post-quantum su tutte le connessioni TLS 1.3 che termina o avvia. Il traffico cifrato oggi resta protetto anche contro un futuro avversario dotato di un computer quantistico, senza modifiche di configurazione e senza perdere compatibilità con i client esistenti.

La minaccia non è teorica né lontana. Nello scenario harvest now, decrypt later un attaccante registra oggi il traffico cifrato e lo conserva, in attesa di poterlo decifrare quando disporrà di un computer quantistico sufficientemente potente. Per chi gestisce identità, credenziali e sessioni di pubbliche amministrazioni, banche e strutture sanitarie, i dati in transito hanno spesso un valore che dura ben oltre il tempo necessario a costruire una macchina quantistica sufficientemente potente.

Il punto debole: lo scambio chiavi


In TLS 1.3 la riservatezza di una sessione dipende interamente dallo scambio chiavi effimero (ECDHE, tipicamente su X25519 o P-256). Client e server derivano un segreto condiviso da cui nascono le chiavi simmetriche che cifrano tutto il traffico.

L’algoritmo di Shor, eseguito su un computer quantistico crittograficamente rilevante, risolve il problema del logaritmo discreto su curve ellittiche in tempo polinomiale. Chi ha registrato l’handshake può quindi ricostruire il segreto condiviso e decifrare l’intera sessione a posteriori.

La cifratura simmetrica (AES-256-GCM, ChaCha20-Poly1305) resta invece robusta: l’algoritmo di Grover ne dimezza al più il margine di sicurezza effettivo. Il rischio da mitigare subito è quindi lo scambio chiavi, non la cifratura dei dati.

Gli standard: ML-KEM

La base della nostra implementazione è ML-KEM (Module-Lattice-Based Key-Encapsulation Mechanism), standardizzato dal NIST nel 2024 come FIPS 203. La sua sicurezza si fonda sul problema Module Learning With Errors, per il quale non sono noti algoritmi quantistici efficienti.

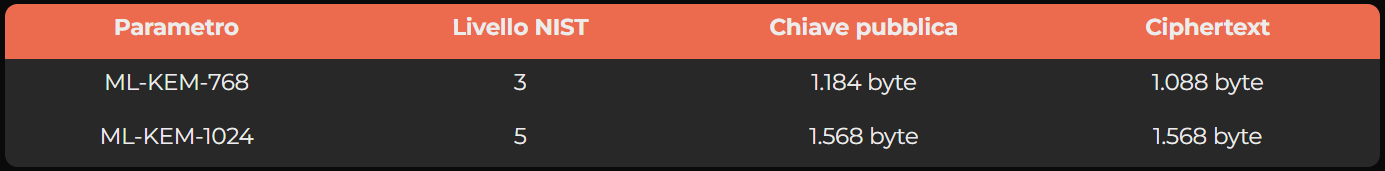
ML-KEM è un meccanismo di incapsulamento, non uno scambio Diffie-Hellman. Il client genera una coppia di chiavi e invia la chiave pubblica; il server vi incapsula un segreto casuale e restituisce il ciphertext; il client lo decapsula e ottiene lo stesso segreto.

Parametro

Livello NIST

Chiave pubblica

Ciphertext

ML-KEM-768

3

1.184 byte

1.088 byte

ML-KEM-1024

5

1.568 byte

1.568 byte

Come funziona in Oplon Secure Access 13

Oplon 13 implementa lo scambio chiavi ibrido definito dalla IETF nella RFC 10024. Il gruppo preferito di default è X25519MLKEM768, che combina ECDHE su X25519 con ML-KEM-768 in un unico named group TLS 1.3.

L’handshake si svolge in un solo round trip, come un TLS 1.3 classico:

    • Nel ClientHello il client invia una key share ibrida (1.216 byte: 1.184 di chiave pubblica ML-KEM più 32 di chiave pubblica X25519) insieme a una key share X25519 tradizionale.
    • Se anche il peer supporta il gruppo ibrido, il ServerHello restituisce il ciphertext ML-KEM e la chiave pubblica X25519 del server (1.120 byte complessivi).
    • Entrambe le parti calcolano i due segreti e li concatenano come input al key schedule di TLS 1.3.

segreto ibrido = segreto ML-KEM ‖ segreto X25519

Il principio è semplice: la sessione resta sicura finché almeno uno dei due algoritmi resta inviolato. X25519 garantisce la sicurezza già validata sul campo contro gli attacchi classici; ML-KEM aggiunge la resistenza agli attacchi quantistici.

La protezione si applica su tutti i segmenti in cui Oplon termina o avvia una connessione TLS 1.3:

  • Client → Application Delivery Controller / reverse proxy: le connessioni di browser e applicazioni verso i nodi Oplon on-premises.
  • Application Delivery Controller → servizi di backend: quando Oplon inoltra il traffico verso le applicazioni protette in TLS.

Compatibilità e negoziazione

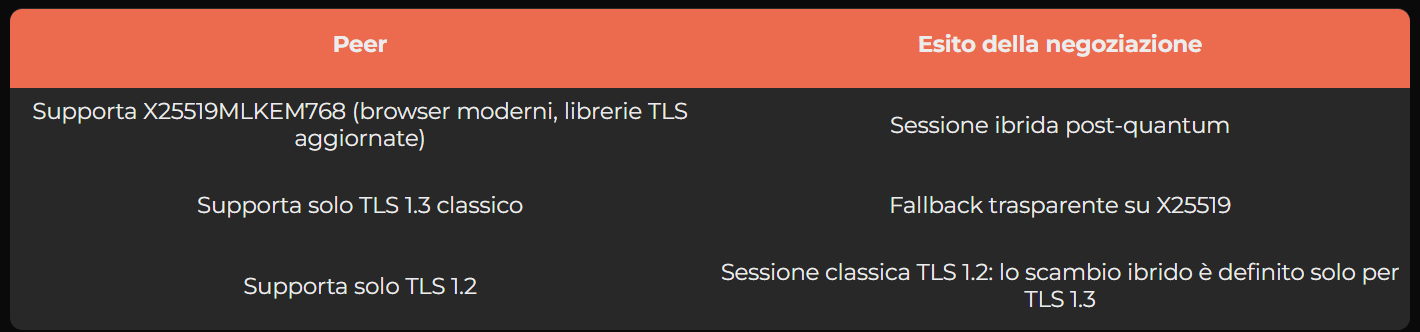
Nessun client esistente smette di funzionare: il gruppo ibrido è solo il primo della lista di preferenza, non l’unico. Il risultato dipende dal peer:

Peer

Esito della negoziazione

Supporta X25519MLKEM768 (browser moderni, librerie TLS aggiornate)

Sessione ibrida post-quantum

Supporta solo TLS 1.3 classico

Fallback trasparente su X25519

Supporta solo TLS 1.2

Sessione classica TLS 1.2: lo scambio ibrido è definito solo per TLS 1.3

L’overhead è contenuto: circa 1,1 KB in più per direzione nell’handshake e un costo computazionale di ML-KEM paragonabile a quello di X25519. Sulle sessioni già stabilite l’impatto è nullo, perché la cifratura simmetrica non cambia.

Un’avvertenza per chi ha apparati intermedi: la protezione vale sul segmento in cui Oplon termina TLS. Se davanti ai nodi Oplon c’è un load balancer, un WAF o un proxy che termina la connessione, è quell’apparato a decidere lo scambio chiavi verso il client. Alcuni middlebox datati, inoltre, gestiscono male ClientHello più grandi di un singolo pacchetto.

Cosa resta classico, per ora

La release 13 protegge la riservatezza delle sessioni, cioè il rischio da mitigare subito. L’autenticazione del server nell’handshake resta affidata a certificati RSA o ECDSA.

Questa scelta è coerente con lo stato dell’ecosistema. Un attacco alla firma richiede un computer quantistico disponibile nel momento dell’handshake, non a posteriori: il traffico registrato oggi non diventa vulnerabile per via dei certificati. Inoltre l’uso di ML-DSA (FIPS 204) nei certificati TLS richiede ancora il supporto di CA, browser e client.

Continueremo a seguire l’evoluzione degli standard IETF e a integrare le firme post-quantum man mano che l’ecosistema le renderà utilizzabili in produzione.

Next step per gli utilizzatori Oplon Secure Access

Per attivare la protezione basta aggiornare i nodi alla release 13.0.0: il supporto ibrido è attivo di default. Per verificarlo e trarne il massimo:

  • Aggiornare i nodi on-premises alla 13.0.0.
  • Verificare l’esito: nei browser recenti, gli strumenti per sviluppatori (scheda Sicurezza) mostrano X25519MLKEM768 come scambio chiavi della connessione.
  • Censire gli apparati che terminano TLS davanti a Oplon (load balancer, WAF) e verificarne il supporto ai gruppi ibridi.
  • Se si vuole estendere la protezione anche al segmento interno, verificare che i servizi di backend accettino TLS 1.3.
  • Registrare la modifica nell’inventario crittografico dell’organizzazione.

Con Oplon, verificare quali algoritmi crittografici usa davvero la propria infrastruttura diventa semplice. Per ogni connessione, Oplon registra la versione del protocollo e l’algoritmo di scambio chiavi negoziati da client e server durante l’handshake, sia sul lato client sia sul lato backend.

Da questi dati emerge subito quali applicativi usano ancora protocolli o algoritmi datati, come TLS 1.0, 1.1 o 1.2, oppure uno scambio chiavi solo classico. Si possono così pianificare gli aggiornamenti in modo mirato: almeno a TLS 1.3 come primo passo, oppure direttamente allo scambio ibrido post-quantum. Gli stessi dati alimentano l’inventario crittografico con evidenze raccolte sul traffico reale.

L’ultimo punto non è un dettaglio. La roadmap coordinata UE per la transizione alla crittografia post-quantum, elaborata dal NIS Cooperation Group, chiede inventari crittografici e piani di transizione entro fine 2026 e la migrazione dei casi d’uso ad alto rischio entro il 2030, inclusi sanità e finanza. Per chi opera sotto NIS2 e ISO/IEC 27001:2022, adottare lo scambio chiavi ibrido oggi è un passo concreto e documentabile in quella direzione.

In sintesi

Oplon Secure Access 13 rende post-quantum lo scambio chiavi di ogni connessione TLS 1.3 che gestisce, di default e senza rinunciare alla compatibilità. È il primo passo di un percorso che seguirà gli standard man mano che maturano, a partire dalle firme digitali.

Per maggiori informazioni, compilate il form tra i contatti.

Voucher Cloud & Cybersecurity

Il Voucher Cloud & Cybersecurity del MIMIT offre alle PMI e ai lavoratori autonomi un’opportunità concreta per investire nella sicurezza e nell’evoluzione della propria infrastruttura IT.

Il contributo può coprire fino al 50% delle spese ammissibili, fino a un massimo di 20.000 € per impresa.

In questo articolo spieghiamo cosa
Leggi di più→

Oplon Secure Access 12.3.0

Oplon Secure Access 12.3.0 introduce miglioramenti pensati per rendere la gestione dell’accesso remoto ancora più efficiente, sicura e semplice. La nuova versione offre una migliore qualità delle sessioni di Desktop remoto grazie alla modalità Sharp Mode, un controllo più avanzato della rotazione delle password con il nuovo Password Rotation Test

Leggi di più→

Ultime notizie dal blog

Voucher Cloud & Cybersecurity

Il Voucher Cloud & Cybersecurity del MIMIT offre alle PMI e ai lavoratori autonomi un’opportunità concreta per investire nella sicurezza e nell’evoluzione della propria infrastruttura IT.

Il contributo può coprire fino al 50% delle spese ammissibili, fino a un massimo di 20.000 € per impresa.

In questo articolo spieghiamo cosa
Leggi di più→

Oplon Secure Access 12.3.0

Oplon Secure Access 12.3.0 introduce miglioramenti pensati per rendere la gestione dell’accesso remoto ancora più efficiente, sicura e semplice. La nuova versione offre una migliore qualità delle sessioni di Desktop remoto grazie alla modalità Sharp Mode, un controllo più avanzato della rotazione delle password con il nuovo Password Rotation Test

Leggi di più→
Immagine di copertina

DDoS, Click Day e Collasso Applicativo

Nei Click Day e nei picchi di accesso massivi il problema non è più il traffico malevolo, ma la concentrazione simultanea di richieste legittime che porta al collasso delle risorse applicative. I sistemi tradizionali, basati su WAF e controlli statici, reagiscono al volume ma non alla reale capacità del backend,

Leggi di più→
.st0 { fill: #ec6b4f; }

Richiedi una demo

Compila il modulo per essere ricontattato da uno dei nostri operatori.

Learn About the Partner Program

Fill out the form to receive an email containing a link that will allow you to download the Partner Program in PDF format.