Oplon Secure Access 12.4.0 is out Update →

ARTICOLO BLOG

Il nuovo paradigma dell’accesso alle risorse IT

Voucher Cloud & Cybersecurity: un’opportunità per i tuoi clienti

Investire nella sicurezza degli accessi, nella protezione delle infrastrutture e nelle tecnologie cloud è oggi una priorità per molte aziende. Il Voucher Cloud & Cybersecurity del MIMIT offre alle PMI e ai lavoratori autonomi un’opportunità concreta per sostenere questi investimenti.

Oplon Networks è presente nell’Elenco dei fornitori abilitati alla misura, con la propria piattaforma proprietaria di cybersecurity Oplon Secure Access.

Il Voucher prevede un contributo a fondo perduto fino al 50% delle spese ammissibili, con un massimo di 20.000 euro per impresa, per piani di spesa di almeno 4.000 euro. La dotazione complessiva della misura è di 150 milioni di euro.

Cosa può finanziare il Voucher?

Il Voucher può sostenere investimenti in diverse aree della tecnologia e della sicurezza informatica, tra cui:

  • soluzioni hardware e software per la cybersecurity;
  • firewall e sistemi di protezione della rete;
  • strumenti per la sicurezza degli endpoint;
  • servizi cloud IaaS, PaaS e SaaS;
  • soluzioni per storage e backup;
  • strumenti per il monitoraggio e la gestione della sicurezza;
  • servizi di configurazione, monitoraggio e supporto.


Le imprese possono quindi utilizzare il contributo per introdurre nuove tecnologie o potenziare quelle già presenti, in funzione delle proprie esigenze di sicurezza e infrastrutturali.

Oplon Secure Access: sicurezza degli accessi e gestione delle identità

Tra gli ambiti di intervento previsti dalla misura rientra anche la sicurezza informatica, un’area nella quale Oplon Networks mette a disposizione la propria tecnologia.

Oplon Secure Access è la soluzione che integra gestione delle identità, controllo degli accessi e protezione delle infrastrutture IT in un unico approccio alla sicurezza.

La soluzione è progettata per adattarsi a diversi scenari aziendali e consente di gestire e controllare in modo sicuro l’accesso di utenti, applicazioni e sistemi alle risorse digitali, contribuendo a ridurre i rischi legati agli accessi non autorizzati e a mantenere un controllo più efficace sull’ambiente IT.

Il suo approccio trasversale permette di affrontare diverse esigenze di sicurezza, andando oltre la sola protezione perimetrale e concentrandosi anche su identità, accessi e risorse.

La nuova integrazione: connettere persone a risorse, non a reti

Le modalità di presentazione delle domande sono ora definite dal MIMIT e prevedono due fasi.

1. Prepara la domanda

Prima del 20 ottobre è possibile iniziare a preparare il progetto.

Tra i requisiti previsti dalla misura c’è la disponibilità di una connessione Internet con velocità minima di download di 30 Mbps. È inoltre necessario individuare i prodotti e servizi che si intendono acquistare e disporre delle relative offerte economiche, che dovranno essere allegate alla domanda.

Per chi sta valutando un investimento in Oplon Secure Access, questo è quindi il momento per definire la soluzione e richiedere l’offerta necessaria per la domanda.

2. Compila la domanda

Dalle ore 12:00 del 20 ottobre 2026 sarà possibile accedere alla procedura informatica e procedere con la compilazione della domanda.

L’accesso avviene tramite SPID, Carta d’Identità Elettronica (CIE) o Carta Nazionale dei Servizi (CNS) e può essere effettuato dal legale rappresentante dell’impresa o da un soggetto delegato.

La domanda dovrà contenere, tra le altre informazioni, l’importo delle spese ammissibili e del contributo richiesto e dovrà essere corredata dalle offerte relative ai prodotti e servizi scelti.

3. Invia la domanda

Dalle ore 12:00 del 10 novembre 2026 alle ore 12:00 del 20 gennaio 2027 sarà possibile presentare formalmente la domanda, salvo chiusura anticipata dello sportello per esaurimento delle risorse.

Le domande saranno esaminate secondo l’ordine cronologico di presentazione. Per questo motivo arrivare alla data di apertura con la documentazione già pronta può essere importante.

Come funziona?

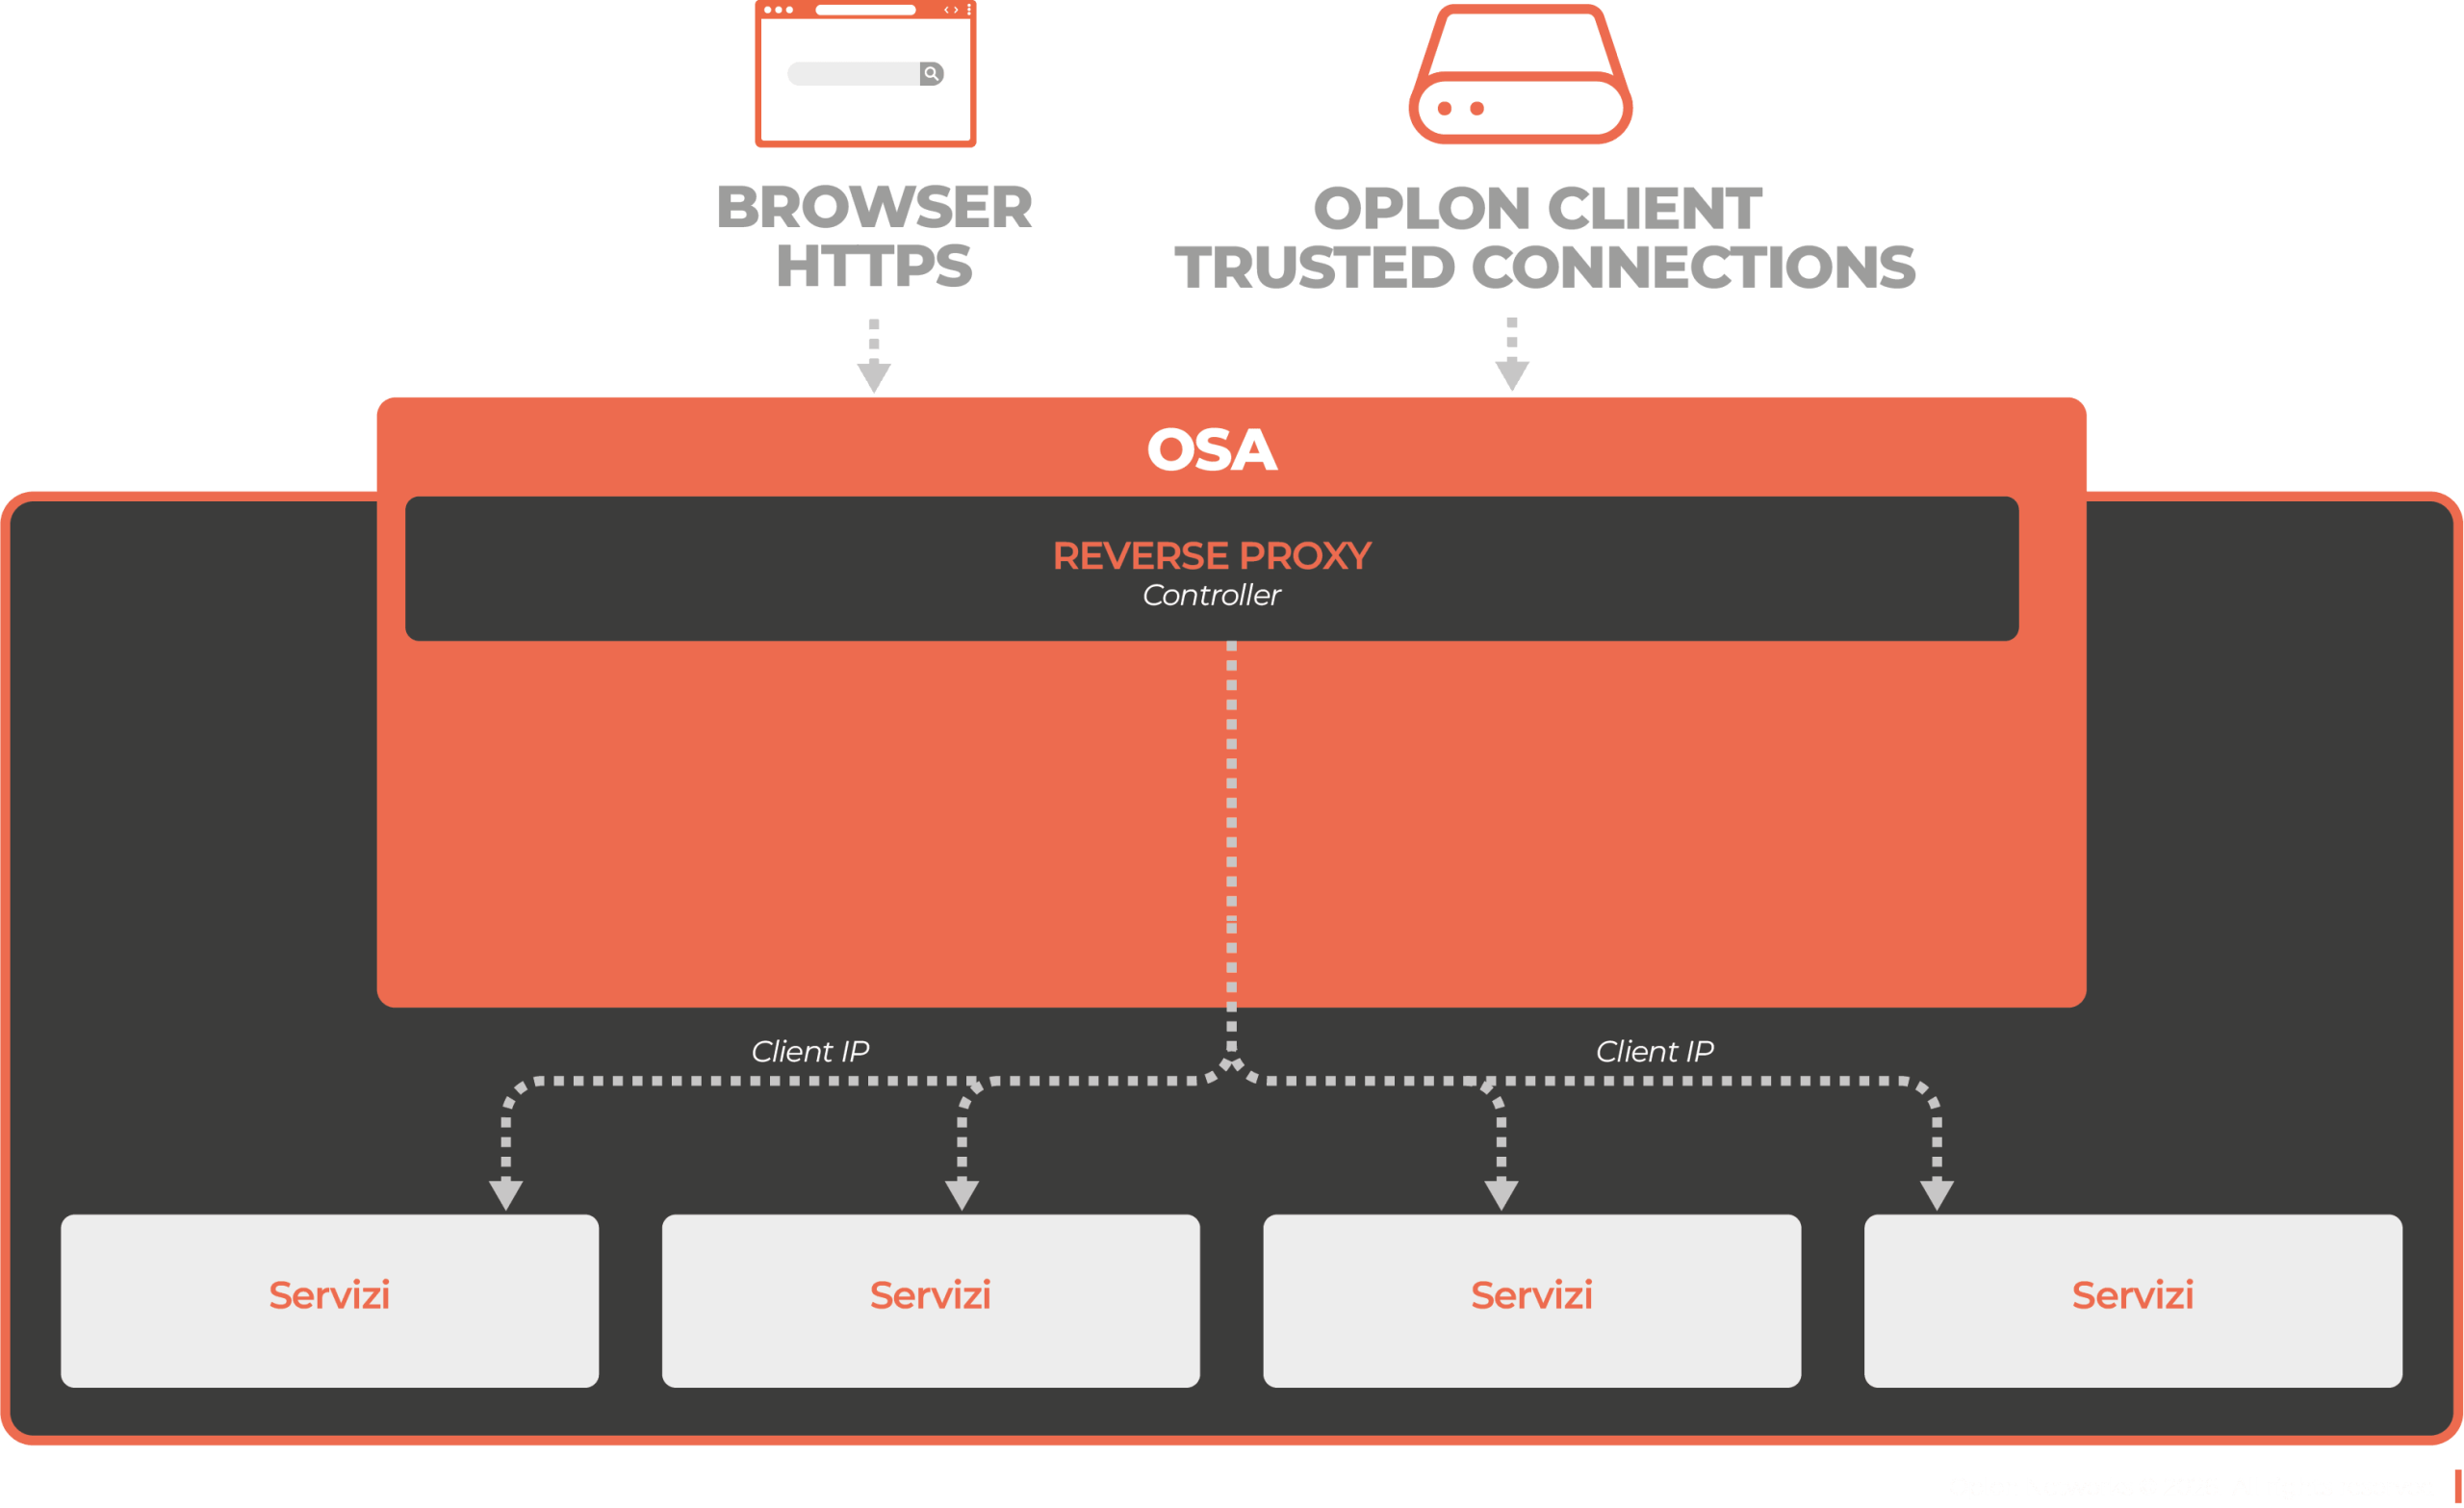
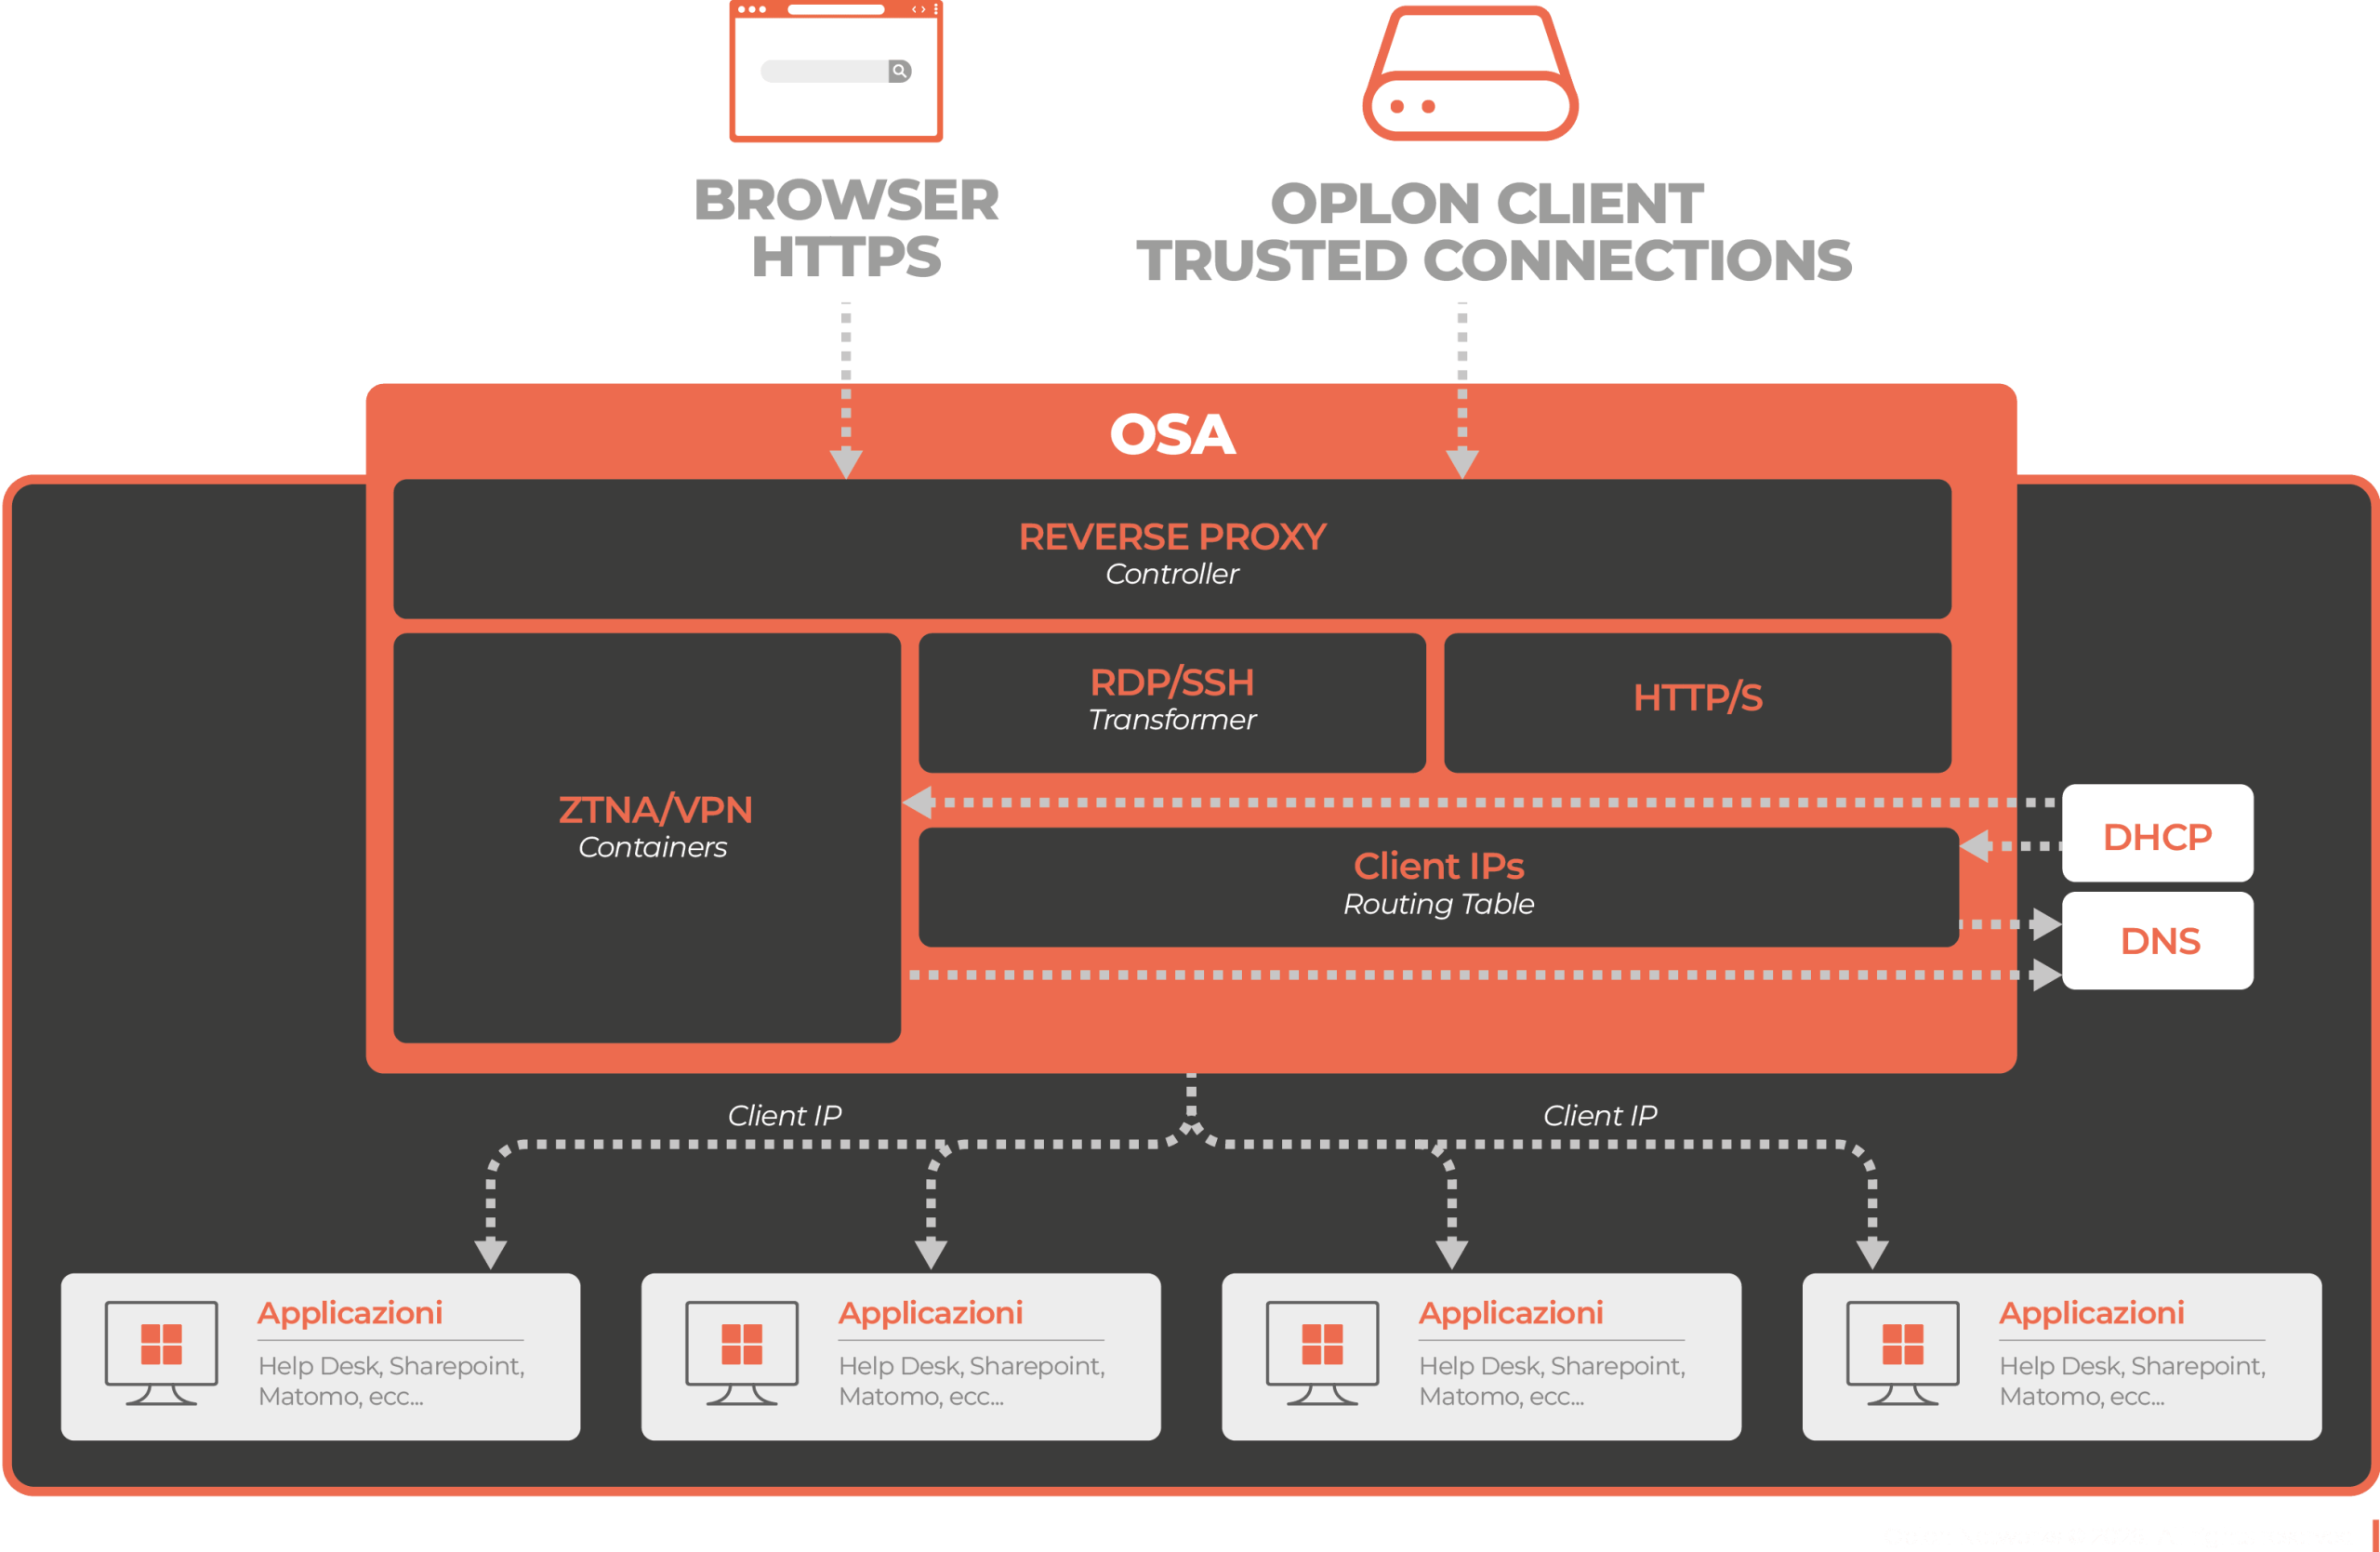
Ogni browser visualizza e interagisce con un servizio ospitato sul Datacenter come fosse un “televisore a tecnologia avanzata”, cioè un televisore in grado di interagire: è un mediatore. Il vero servizio “client”, che si connette a un servizio RDP o SSH, si trova in realtà all’interno dell’appliance Oplon Secure Access, che da una parte si connette al servizio e dall’altra ne fornisce una rappresentazione al browser. Schematicamente, questo può essere riassunto nella catena HTTPS ↔ RDP/SSH ↔ Servizio.

Da un punto di vista tecnico, l’integrazione con il mondo network esistente avviene frapponendo lo strato di rete che permette di identificare il client address ottenuto da DHCP interno all’organizzazione associato al client/utente. Tutto avviene in maniera trasparente all’interno dell’appliance tra il “traduttore” di protocollo e il servizio. La nuova configurazione sarà quindi HTTPS<->RDP/SSH<->NetworkContainer<->Sevizio. Il NetworkContainer ottiene un indirizzo di rete dal proprio DHCP, può registrare un record DNS dinamico come se fosse un dispositivo fisico presente ma presente in loco. 

La connessione RDP o SSH verso la macchina target attravesando in maniera univoca il Network Container, attribuirà sempre qualsiasi connessione ai servizi interni con l’indirizzo IP proposto dal DHCP ottenendo lo stesso risultato di una VPN tradizionale ma senza esporre altri sistemi o risorse direttamente sul datacenter.

Di fatto, l’assegnazione dell’indirizzo identificativo del client viene effettuata all’interno del data center anziché sul client stesso, salvaguardando così la sicurezza. Non esiste una connessione diretta tra il client e il data center, né la tracciabilità dell’indirizzo IP assegnato al client.

Cosa significa in pratica per la tua azienda

Questo approccio porta benefici concreti su tre fronti: 

  • Sicurezza aumentata: ogni sessione è isolata, ogni accesso è filtrato. Non esiste più una “porta aperta sulla rete”. 
  • Compatibilità con l’esistente: funziona con le infrastrutture di rete già presenti, senza richiedere migrazioni o sostituzioni. 
  • Controllo granulare: puoi definire esattamente chi accede a cosa, quando e con quali permessi. 

Una visione: il confine tra rete e applicazione non esiste più

Con questa nuova implementazione Oplon Secure Access compirà un passo concreto nella direzione dell’innovazione sulla sicurezza mantenendo semplicità e controllo ovunque anche nelle infrastrutture di sicurezza di rete già esistenti.

Conclusioni

In sintesi, Oplon Trusted Connection unisce innovazione e continuità, portando un modello di accesso moderno e sicuro senza stravolgimenti.

Voucher Cloud & Cybersecurity

Il Voucher Cloud & Cybersecurity del MIMIT offre alle PMI e ai lavoratori autonomi un’opportunità concreta per investire nella sicurezza e nell’evoluzione della propria infrastruttura IT.

Il contributo può coprire fino al 50% delle spese ammissibili, fino a un massimo di 20.000 € per impresa.

In questo articolo spieghiamo cosa
Leggi di più→

Oplon Secure Access 12.3.0

Oplon Secure Access 12.3.0 introduce miglioramenti pensati per rendere la gestione dell’accesso remoto ancora più efficiente, sicura e semplice. La nuova versione offre una migliore qualità delle sessioni di Desktop remoto grazie alla modalità Sharp Mode, un controllo più avanzato della rotazione delle password con il nuovo Password Rotation Test

Leggi di più→

Ultime notizie dal blog

Voucher Cloud & Cybersecurity

Il Voucher Cloud & Cybersecurity del MIMIT offre alle PMI e ai lavoratori autonomi un’opportunità concreta per investire nella sicurezza e nell’evoluzione della propria infrastruttura IT.

Il contributo può coprire fino al 50% delle spese ammissibili, fino a un massimo di 20.000 € per impresa.

In questo articolo spieghiamo cosa
Leggi di più→

Oplon Secure Access 12.3.0

Oplon Secure Access 12.3.0 introduce miglioramenti pensati per rendere la gestione dell’accesso remoto ancora più efficiente, sicura e semplice. La nuova versione offre una migliore qualità delle sessioni di Desktop remoto grazie alla modalità Sharp Mode, un controllo più avanzato della rotazione delle password con il nuovo Password Rotation Test

Leggi di più→
.st0 { fill: #ec6b4f; }

Request a demo

Fill out the form to be contacted by one of our operators. 

.st0 { fill: #ec6b4f; }

Request a demo

Fill out the form to be contacted by one of our operators.